Ваш купон на скидку:


Несмотря на сохраняющееся неравенство, ухудшение климата и постоянную угрозу новых пандемий, под поверхностью этих проблем существует мощный цифровой поток, затрагивающий все аспекты жизни. Войны ведутся как на физических, так и на цифровых фронтах; правительства используют личные данные граждан против них самих; ботнеты незаметно подрывают демократические институты; хакеры, связанные с государственными структурами, нацеливаются на гражданскую инфраструктуру, от электросетей до систем водоснабжения; а программы-вымогатели требуют огромные выкупы от компаний и учреждений.
Атаки становятся все более дерзкими, разрушительными и трудными для сдерживания. В преддверии завершения этого и без того тяжелого года цифровых атак и гибридной войны, рассмотрим некоторые из наиболее серьезных взломов и утечек данных, произошедших до сих пор, и их потенциальные последствия. Вопросы о масштабной утечке данных Управления социального обеспечения (Social Security Administration), предположительно связанной с организацией DOGE, остаются открытыми.
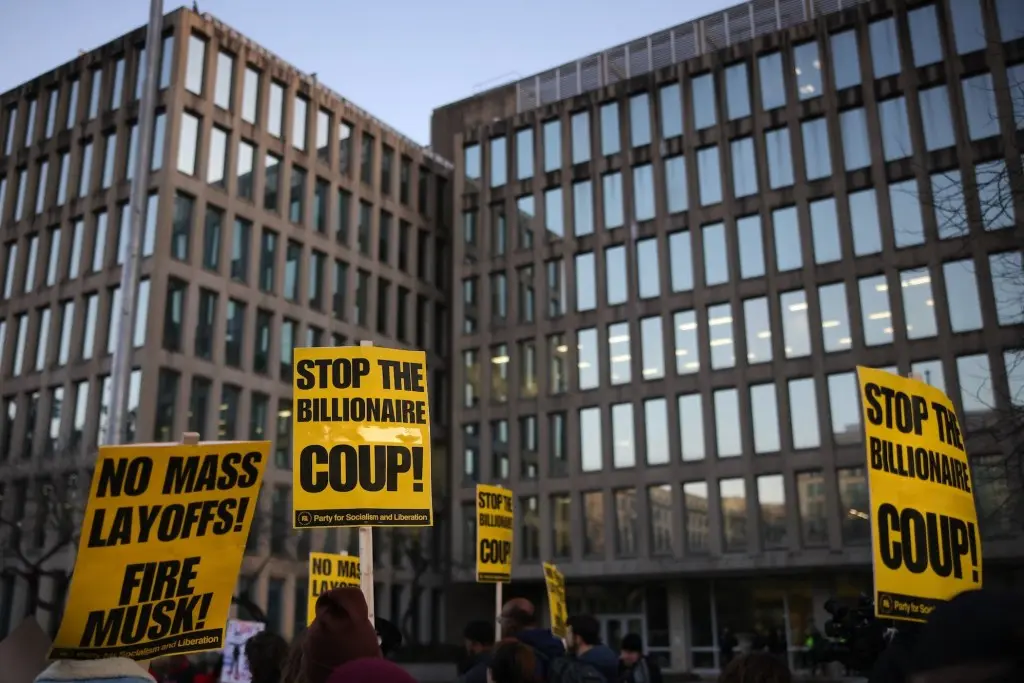
Более чем через год после того, как оперативники так называемого "Департамента государственной эффективности" (Department of Government Efficiency, DOGE) под руководством Илона Маска провели внутреннюю реорганизацию федеральных агентств, продолжают выявляться пробелы в безопасности данных, возникшие в тот период. После проникновения DOGE в Управление социального обеспечения, судьба некоторых наиболее конфиденциальных национальных данных до сих пор неясна, поскольку судебные разбирательства продолжаются в федеральных судах.
Наиболее тревожное заявление федерального информатора заключается в том, что DOGE загрузило живую копию базы данных Управления социального обеспечения на незащищенный сторонний сервер, что вызвало спешку для выяснения содержимого сервера. Предполагается, что эта база данных содержала номера социального страхования и связанную личную информацию большинства ныне живущих американцев. В судебных документах Управление социального обеспечения не уверено в точном содержимом сервера, но заявило, что DOGE заключило соглашение с внешней политической группой под предлогом поиска доказательств мошенничества на выборах, в чем президент Трамп продолжает обвинять без каких-либо доказательств.
Существуют опасения, что база данных может быть использована для преследования американцев по ложным причинам. Два высокопоставленных члена Палаты представителей, расследующих деятельность DOGE в Управлении социального обеспечения, заявили, что эта утечка «может оказаться крупнейшей утечкой данных в истории нашей страны». Кибератаки на водные системы США и европейские энергосети становятся все более частыми, сея хаос.
Серия кибератак по всей Европе, нацеленных на гражданские энергетические и водные объекты, такие как электростанции и водохранилища, демонстрирует тревожную тенденцию. Несколько взломов, приписываемых (или частично обвиняемых) России, создали реальную угрозу для сообществ и населения. Энергетическая сеть Польши подверглась атаке с использованием уничтожающего компьютерные системы вредоносного ПО в конце прошлого года, как и шведская тепловая электростанция и норвежская плотина, сбросившая огромное количество воды.
Затем, в начале этого года, российские хакеры атаковали польские водоочистные сооружения, демонстрируя, что враждебность Москвы в рамках гибридной войны выходит за рамки цифрового пространства. Теперь, благодаря недавней войне, развязанной США и Израилем против Ирана, хакеры, действующие в интересах иранского режима, активно взламывают критически важную инфраструктуру по всей территории Соединенных Штатов в попытках нарушить жизнь в районах и сообществах.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) сообщило, что иранские хакеры летом атаковали более ста поставщиков воды, включая частные водопроводные компании, которые остаются уязвимой целью из-за частого отсутствия базового финансирования и мер кибербезопасности. Рыночный аналитик Klue оказался в центре крупной утечки данных, затронувшей около 200 компаний, включая ряд гигантов в области кибербезопасности, таких как Jamf, HackerOne и LastPass.
Это стало одной из самых масштабных утечек данных года, затронувшей множество клиентов Klue, менее чем через год после того, как компания уволила половину своего персонала, сосредоточившись на развитии искусственного интеллекта. Klue признала, что группа вымогателей под названием Icarus проникла в ее системы, используя учетные данные, выданные в 2022 году для ограниченного пилотного проекта. Таким образом, компания имела около четырех лет на отзыв этих учетных данных до того, как они были украдены и использованы для взлома.
В результате утечки данных Klue раскрыла ключи к облачным сервисам своих клиентов, что позволило хакерам получить доступ и украсть хранящиеся там данные с целью вымогательства выкупа у этих компаний. Хотя правительства и исследователи часто призывают жертв не платить выкуп, чтобы не поощрять киберпреступность, Klue сообщила своим клиентам, что достигла соглашения с хакерами о непубликации украденных данных, что убедительно свидетельствует об уплате выкупа.
Однако в рамках сделки хакеры признали, что другая группа злоумышленников также получила часть данных клиентов Klue, и призвали пострадавшие компании не платить им. Тысячи пользователей лишились доступа к своим аккаунтам Instagram из-за злоупотребления чат-ботом Meta с искусственным интеллектом. В начале 2026 года произошел инцидент, когда тысячи аккаунтов Instagram были захвачены благодаря тому, что пользователи злоупотребляли чат-ботом Meta с ИИ для сброса паролей других пользователей.
Взломы, впервые освещенные изданием 404 Media, происходили в течение нескольких месяцев и были замечены только после того, как информация об уязвимости начала просачиваться в сеть. Атака была проста в исполнении: злоумышленник, выдавая себя за жертву, открывал чат с ИИ-чат-ботом Meta и заявлял, что потерял доступ к своему аккаунту. Запросив у чат-бота отправку кода сброса пароля на адрес электронной почты, выбранный злоумышленником, он получал доступ к аккаунту жертвы.
Инцидент затронул десятки тысяч аккаунтов, прежде чем несанкционированный доступ был обнаружен и прекращен. Это стало унизительным и резонансным сбоем в системе безопасности и доверия для одной из крупнейших технологических компаний мира. Федеральное бюро расследований (ФБР) было вынуждено объявить о «крупном киберинциденте» в апреле, что потребовало обязательного уведомления Конгресса, после обнаружения компрометации одной из его систем наблюдения.
Согласно сообщениям, взлом потенциально раскрыл номера телефонов лиц, находящихся под наблюдением федеральных агентов. Китайские шпионы были обвинены во взломе несекретной сети, содержащей конфиденциальную информацию о целях наблюдения, перехватах связи, таких как данные о телефонных соединениях.